
Theo thông tin từ Công an thành phố Bắc Ninh, các nhà nghiên cứu bảo mật Denis Rostilov và Aleksander Rostilov thuộc ExPatch đã phát hiện lỗ hổng liên quan đến tính năng xuất cuộc trò chuyện sang định dạng HTML của Telegram Desktop. Lỗ hổng được công bố sau khi Telegram đã phát hành bản vá.
Theo nghiên cứu, kẻ tấn công có thể sử dụng bot để gửi tin nhắn chứa các nút liên kết được thiết kế đặc biệt. Nội dung của các nút này có thể chứa mã JavaScript và sử dụng ký tự ẩn khiến người dùng khó nhận biết bất thường khi xem trực tiếp trên Telegram.
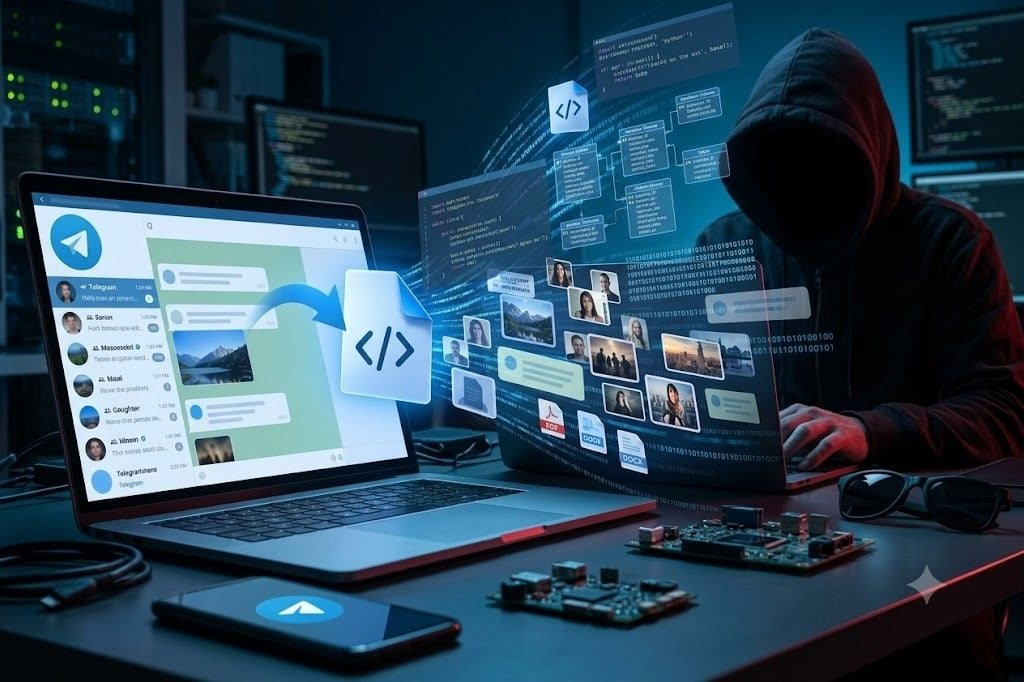
Nguy cơ xuất hiện khi người dùng xuất cuộc trò chuyện sang tệp HTML. Ở các phiên bản bị ảnh hưởng, nội dung của nút liên kết không được xử lý và mã hóa đầy đủ trước khi đưa vào tệp HTML. Khi tệp được mở bằng trình duyệt có bật JavaScript, mã độc có thể được trình duyệt thực thi mà không cần người dùng nhấp thêm.
Mã độc có khả năng thu thập nội dung tin nhắn, tên người gửi, thời gian gửi, thông tin cuộc trò chuyện và một số đường dẫn tệp cục bộ, sau đó gửi dữ liệu về máy chủ do kẻ tấn công kiểm soát.
Trong thử nghiệm, các nhà nghiên cứu còn cho thấy nội dung tệp HTML có thể bị thay đổi để hiển thị biểu mẫu “xác minh Telegram” giả mạo, tạo nguy cơ bị lợi dụng cho các hoạt động lừa đảo.
Ảnh: Công an thành phố Bắc Ninh
Đáng chú ý, tin nhắn chứa nội dung độc hại có thể được chuyển tiếp sang các cuộc trò chuyện hoặc nhóm khác trong một số điều kiện.
Do đó, người dùng không nhất thiết phải nhận trực tiếp tin nhắn từ kẻ tấn công. Những cuộc trò chuyện cũ cũng có thể tiềm ẩn nguy cơ nếu được xuất sang HTML bằng phiên bản Telegram chưa được vá.
Lỗ hổng ảnh hưởng đến Telegram Desktop từ phiên bản 4.15.1 đến 6.9.3, được đánh giá mức độ nghiêm trọng 8,2/10 theo CVSS 3.1. Nguyên nhân chủ yếu liên quan đến việc xử lý chưa đầy đủ các ký tự đặc biệt trong nội dung nút liên kết trước khi đưa vào tệp HTML.
Để hạn chế nguy cơ, Công an thành phố Bắc Ninh khuyến cáo người dùng nên:
Cập nhật Telegram Desktop lên phiên bản 7.0.1 hoặc mới hơn; phiên bản beta nên sử dụng từ 6.9.4 trở lên.
Nếu đã trích xuất cuộc trò chuyện sang HTML bằng phiên bản bị ảnh hưởng, nên trích xuất lại dữ liệu bằng phiên bản đã được cập nhật.
Không mở các tệp HTML không rõ nguồn gốc hoặc các tệp được tạo từ phiên bản Telegram cũ nếu chưa xác định mức độ an toàn.
Khi cần mở tệp HTML cũ, nên thực hiện trong môi trường an toàn và cân nhắc vô hiệu hóa JavaScript.
Đối với người dùng, việc xuất dữ liệu sang HTML cần được xem như một hoạt động có rủi ro tương tự mở một trang web, đặc biệt khi tệp có thể chứa nội dung do người khác gửi.